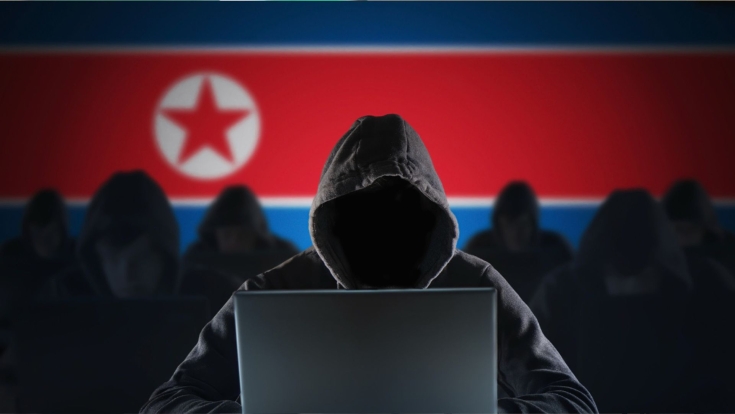
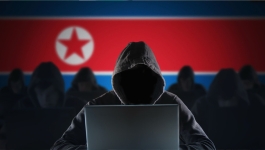
বিশ্বের অন্যতম বৃহৎ ক্রিপ্টোকারেন্সি বিনিময় প্ল্যাটফর্ম বিন্যান্স থেকে প্রায় ৬৩০ কোটি ডলারের ক্রিপ্টো সম্পদ চুরির ঘটনায় উত্তর কোরিয়ার রাষ্ট্রীয় মদদপুষ্ট হ্যাকারদের জড়িত থাকার সন্দেহ করছেন সাইবার নিরাপত্তা বিশেষজ্ঞরা। তাঁদের ধারণা, দেশটির পরিচিত হ্যাকিং গোষ্ঠী ‘ট্রেডারট্রেইটর’ এই সাইবার হামলার সঙ্গে যুক্ত থাকতে পারে। চুরি করা অর্থ উত্তর কোরিয়ার সামরিক ও পারমাণবিক কর্মসূচিতে ব্যবহার করা হতে পারে বলেও আশঙ্কা প্রকাশ করেছেন তাঁরা।
বৃহস্পতিবার (২৯ অক্টোবর) গভীর রাতে চালানো এই হামলাকে বিশ্লেষকেরা বড় ধরনের সাইবার চুরির ঘটনা হিসেবে উল্লেখ করেছেন। ক্রিপ্টো পরামর্শক প্রতিষ্ঠান এলিপটিকের প্রধান বিজ্ঞানী টম রবিনসনের মতে, চুরির পরিমাণ বিবেচনায় এটি ইতিহাসের অন্যতম বৃহৎ আর্থিক চুরির ঘটনা হতে পারে।
বিন্যান্স কর্তৃপক্ষ জানিয়েছে, এই ঘটনায় গ্রাহকদের আর্থিক ক্ষতির দায় প্রতিষ্ঠানটি বহন করবে। চুরি হওয়া সম্পদের মধ্যে প্রায় ৩০০ কোটি ডলার শনাক্ত করে আটকে দেওয়ার চেষ্টা চলছে। প্রতিষ্ঠানটির সহ-প্রধান নির্বাহী রিচার্ড টেং জানিয়েছেন, গ্রাহকদের অর্থ সুরক্ষিত রাখতে প্রয়োজনীয় ব্যবস্থা নেওয়া হয়েছে এবং ক্ষতিপূরণের জন্য ৬৩৪ কোটি ডলার বরাদ্দ রাখা হয়েছে।
প্রাথমিক তদন্তে ধারণা করা হচ্ছে, বিন্যান্সের একজন প্রকৌশলীর ল্যাপটপে অনুপ্রবেশের মাধ্যমে হামলার সূত্রপাত হতে পারে। এর সুযোগ নিয়ে হ্যাকাররা প্রতিষ্ঠানের একটি ব্যবস্থায় প্রবেশ করে অননুমোদিতভাবে ক্রিপ্টো সম্পদ সরিয়ে নেয়। তবে বিন্যান্স জানিয়েছে, হামলাটি ছিল অত্যন্ত জটিল এবং এতে একাধিক নিরাপত্তা দুর্বলতা কাজে লাগানো হয়ে থাকতে পারে।
ক্রিপ্টো বিশ্লেষণকারী প্রতিষ্ঠান টিআরএম ল্যাবস, এলিপটিক ও চেইনঅ্যানালাইসিস হামলার সঙ্গে উত্তর কোরিয়ার ‘ট্রেডারট্রেইটর’ গোষ্ঠীর সংশ্লিষ্টতার কথা জানিয়েছে। সাইবার নিরাপত্তা বিশেষজ্ঞদের মতে, হামলার কৌশল উত্তর কোরিয়ার হ্যাকারদের পূর্বপরিচিত পদ্ধতির সঙ্গে সামঞ্জস্যপূর্ণ।
বিশেষজ্ঞরা বলছেন, হ্যাকাররা সাধারণত আর্থিক প্রতিষ্ঠান ও প্রযুক্তি প্রতিষ্ঠানের কর্মীদের লক্ষ্যবস্তু করে। কখনো ক্ষতিকর সফটওয়্যার ব্যবহার করে, আবার কখনো ভুয়া চাকরির প্রস্তাব বা সাক্ষাৎকারের মাধ্যমে কর্মীদের কম্পিউটারে প্রবেশের চেষ্টা চালায়। এভাবে লগইন তথ্য ও সংবেদনশীল উপাত্ত সংগ্রহ করে প্রতিষ্ঠানের অভ্যন্তরীণ ব্যবস্থায় অনুপ্রবেশ করা হয়।
সাইবার নিরাপত্তা প্রতিষ্ঠান সোফোসের হুমকি গবেষণা বিভাগের জ্যেষ্ঠ পরিচালক রাফে পিলিং বলেন, বিন্যান্সে হামলার প্রাথমিক তথ্য উত্তর কোরিয়ার হ্যাকারদের পরিচিত কৌশলের সঙ্গে মিলে যায়। আর্থিক লেনদেনের অনুমোদন প্রক্রিয়া বুঝে নিয়ে অর্থ সরিয়ে নেওয়ার ক্ষেত্রে এ ধরনের গোষ্ঠী দক্ষ।
সাইবার নিরাপত্তা বিশ্লেষকদের হিসাব অনুযায়ী, উত্তর কোরিয়ার হ্যাকাররা গত কয়েক বছরে বিভিন্ন ক্রিপ্টোকারেন্সি প্ল্যাটফর্মে বড় ধরনের হামলা চালিয়েছে। ২০২৫ সালের ফেব্রুয়ারিতে বাইবিট এক্সচেঞ্জ থেকে প্রায় ১৫০ কোটি ডলারের ক্রিপ্টো সম্পদ চুরির ঘটনাও এর মধ্যে রয়েছে।
এ ছাড়া গত সেপ্টেম্বরে বিটগেট নামের আরেকটি বিনিময় প্ল্যাটফর্ম থেকে ৩৮ কোটি ৭০ লাখ ডলারের ক্রিপ্টো সম্পদ চুরির অভিযোগ উঠেছে। এসব ঘটনার পর উত্তর কোরিয়ার সংশ্লিষ্ট হ্যাকারদের চুরি করা সম্পদের পরিমাণ নিয়ে নতুন করে উদ্বেগ তৈরি হয়েছে।
বিশেষজ্ঞদের দাবি, চুরি করা অর্থের উৎস আড়াল করতে হ্যাকাররা বিভিন্ন অর্থ পাচার নেটওয়ার্ক ও সংগঠিত অপরাধী চক্রের সহায়তা নিয়ে থাকে। বিশেষ করে ক্রিপ্টো সম্পদ একাধিক ডিজিটাল ওয়ালেট ও প্ল্যাটফর্মের মাধ্যমে স্থানান্তর করে শনাক্তকরণ কঠিন করার চেষ্টা করা হয়।
যুক্তরাষ্ট্রের কেন্দ্রীয় তদন্ত সংস্থা এফবিআই এক সতর্কবার্তায় জানিয়েছে, উত্তর কোরিয়ার নাগরিকেরা বিভিন্ন দেশের প্রযুক্তি ও আর্থিক প্রতিষ্ঠানে পরিচয় গোপন করে চাকরি নেওয়ার চেষ্টা করছেন। এসব চাকরি থেকে অর্জিত অর্থ দেশে পাঠানোর পাশাপাশি সংবেদনশীল তথ্য সংগ্রহের অভিযোগও রয়েছে।
মার্কিন কর্মকর্তাদের আশঙ্কা, বিদেশে কর্মরত এসব ব্যক্তির আয় এবং সাইবার হামলার মাধ্যমে চুরি করা অর্থ উত্তর কোরিয়ার পারমাণবিক ও সামরিক কর্মসূচিতে ব্যবহার করা হতে পারে।
মার্কিন পররাষ্ট্র দপ্তরের এক মুখপাত্রের ভাষ্য অনুযায়ী, আন্তর্জাতিক নিষেধাজ্ঞা এড়িয়ে অর্থ সংগ্রহের জন্য উত্তর কোরিয়া ক্রমেই সাইবার অপরাধের ওপর নির্ভরশীল হয়ে উঠছে। ক্রিপ্টোকারেন্সি চুরি ও অর্থ পাচার এই কার্যক্রমের গুরুত্বপূর্ণ অংশ বলে মনে করছে যুক্তরাষ্ট্র।
বিশেষজ্ঞদের মতে, এ ধরনের ঘটনা শুধু কোনো ক্রিপ্টো বিনিময় প্রতিষ্ঠানের নিরাপত্তার বিষয় নয়; এর সঙ্গে আন্তর্জাতিক অর্থনীতি, সাইবার নিরাপত্তা এবং জাতীয় নিরাপত্তার প্রশ্নও জড়িত। তাই ক্রিপ্টো প্ল্যাটফর্মগুলোর নিরাপত্তা জোরদার ও আন্তর্জাতিক সহযোগিতা বাড়ানোর ওপর গুরুত্ব দিচ্ছেন তাঁরা।

.jpg)
.jpg)
.jpg)
.jpg)